
A iminente implementação da Regulação Geral para Dados da União Européia (GDPR), que entra em vigor a partir de Maio 2018, elevou os riscos cibernéticos ao topo da agenda de corporações europeias, segundo pesquisa conduzida pela Marsh, líder global em consultoria para riscos e corretagem de seguros.
A pesquisa global com mais de 1300 executivos seniores, teve 65% de seus respondentes advindos de empresas que oferecem produtos ou serviços na União Européia e que dizem ter agora os riscos cibernéticos no topo de sua agenda. Numa pesquisa semelhante conduzida pela Marsh na Europa Continental durante o ano passado, somente 32% dos respondentes havia colocado o risco cibernético como um de seus principais riscos.
As organizações impactadas pelo GDPR já estão sentindo os efeitos das ameaças cibernéticas e 23% dos respondentes afirmaram que suas organizações europeias foram vítimas de ataques cibernéticos no último ano.
“A implementação iminente do GDPR está forçando empresas a olharem novamente para seus riscos cibernéticos, não somente para suas políticas e protocolos de segurança”, disse John Drzik, Presidente para Riscos Globais & Digital na Marsh. “Esta pesquisa indica que as empresas mais preparadas estão fazendo uso do GDPR para alavancar sua gestão dos riscos cibernéticos, com uma avaliação econômica de seu programa e um foco maior em resiliência”.
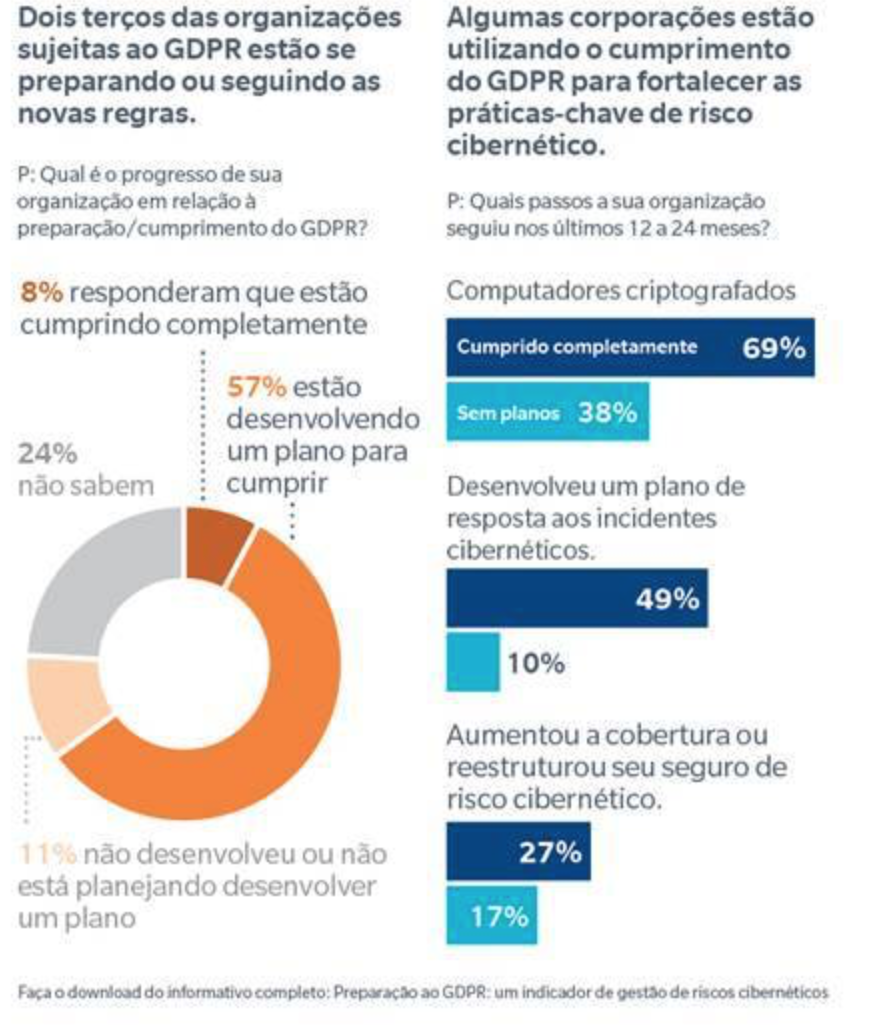 As organizações também responderam que pretendem focar mais tempo na gestão dos riscos cibernéticos. Das organizações que têm planos de implementar o GDPR, 78% disseram que endereçariam a questão cibernética com muito mais afinco nos próximos 12 meses, inclusive no que tange a seguros. Importante notar também que 52% das organizações que não têm planos de implementar o GDPR indicaram que seus investimentos em gestão de riscos cibernéticos aumentariam.
Preparar-se para o GDPR vai requerer atenção adicional no curto prazo. Somente 8% dos respondentes pertencentes a organizações afetadas pelo GDPR afirmaram que suas empresas estavam de fato cumprindo efetivamente com os requisitos; 57% dos respondentes indicaram que suas empresas estavam desenvolvendo planos de governança corporativa e 11% disseram que suas empresas ainda nem começaram a desenhar tais planos. Organizações de menor escala estavam mais propensas a ter um plano para GDPR, com 19% de seus respondentes advindos de empresas com USD 50 milhões de faturamento ou menos, anualmente, responderam que não havia nenhum plano no horizonte.



um novo nicho de mercado